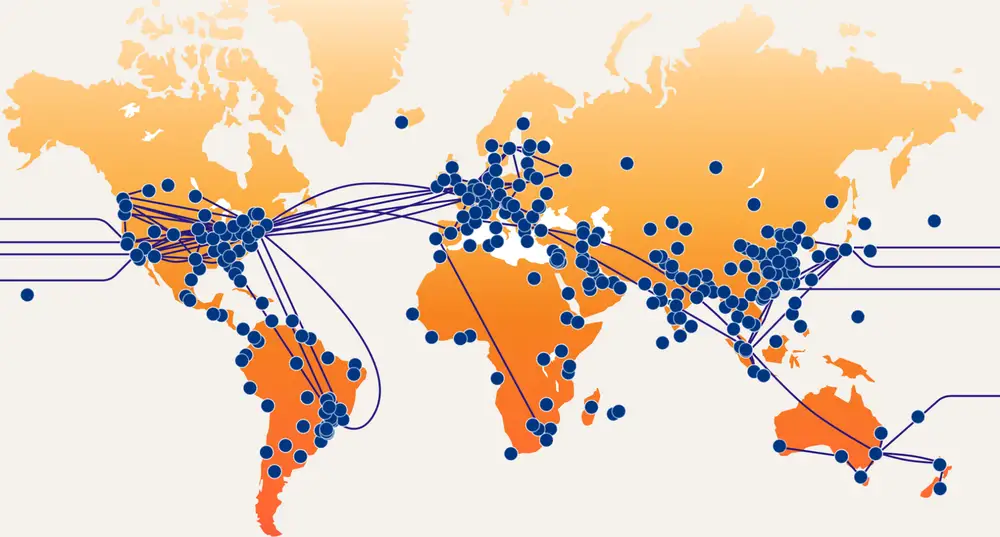
Eine einheitliche, programmierbare Plattform, die Anwendungen, Netzwerke und Teams weltweit verbindet und schützt. Am Edge des Internets, nah bei den Nutzern.
Eine Plattform statt fragmentierter Einzellösungen
Über Jahre gewachsene IT-Landschaften bestehen aus vielen einzelnen Produkten für Sicherheit, Netzwerk und Betrieb. Das treibt Kosten, Komplexität und Risiko nach oben. Cloudflare führt diese Funktionen in einer einzigen, internetnativen Plattform zusammen.
Kontrolle zurückgewinnen
Sicherheit, Netzwerk und Zugriff zentral steuern, mit einheitlichen Richtlinien und voller Transparenz.
Kosten senken
Einzelne Werkzeuge und Hardware ablösen. Ein Vertrag, eine Oberfläche, ein Netzwerk statt vieler Silos.
Risiken reduzieren
Bedrohungen früh am Edge abwehren, Angriffsflächen verkleinern und Ausfälle vermeiden.
Die Plattform verbindet, was heute getrennt läuft:
Nutzer und EntwicklerFirmennetze und ZweigstellenSaaS-AnwendungenÖffentliches InternetPublic Clouds
Produktreihen
Das Cloudflare Portfolio im Überblick
Drei aufeinander abgestimmte Produktreihen, die alle auf demselben globalen Netzwerk laufen. Von der Auslieferung und Absicherung von Anwendungen über den sicheren Zugriff für die Belegschaft bis zur Entwicklung eigener Dienste.
Anwendungsdienste
Für externe Nutzer
CDN und DNS
Webanwendungs- und API-Schutz
Lastverteilung und Routing
DDoS-Abwehr
SSL für Software as a Service
Clientseitige Sicherheit
Cloudflare One
Zero Trust- und Netzwerkdienste
Zero Trust-Netzwerkzugang
Secure Web Gateway
Schutz vor Datenverlust
Remote-Browserisolierung
Firewall und Network as a Service
Cloud Security Posture Management
E-Mail-Sicherheit
Entwicklerplattform
Für Entwickler
Serverless Computing (Workers)
Pages
Objektspeicher (R2)
KI
Medien
Datenbank
Eine einzige PlattformCloudflare-Netzwerk
Globales Netzwerk
Ein einziges Netzwerk in globalem Maßstab
Alle Dienste laufen an jedem Standort. Das bringt Leistung, Ausfallsicherheit und Schutz dorthin, wo die Nutzer sind.
Lokale Präsenz in Deutschland: Frankfurt, München, Berlin, Hamburg, Stuttgart und Düsseldorf.
Vertrauen und Souveränität
Compliance und Datensouveränität nach europäischen Anforderungen
Kontrolle darüber, wo Daten geprüft, gespeichert und ausgeliefert werden. Anerkannte Zertifizierungen und ein Datenschutz, der von Anfang an mitgedacht ist.
Zertifizierungen
Geprüfte Standards
Unabhängig auditiert nach international und in Deutschland anerkannten Rahmenwerken.
Data Localisation Suite: steuern, in welcher Region Daten geprüft, gespeichert und ausgeliefert werden.
Customer Metadata Boundary: Metadaten innerhalb der EU halten.
Post-Quantum-Kryptografie ist produktiv im Einsatz.
Automatische Updates ohne Hardware-Lifecycle und ohne Wartungsfenster.
Im Fokus
Zero Trust mit Cloudflare umsetzen
Zero Trust bedeutet: kein impliziter Vertrauensvorschuss für das Netzwerk. Jede Anfrage wird anhand von Identität und Kontext geprüft, und jeder Nutzer erhält nur Zugriff auf genau die Anwendung, die er braucht. Das ersetzt den breiten Netzwerkzugang von klassischem VPN und die schwere Infrastruktur von RDP- und Citrix-Umgebungen.
So setzen Sie Zero Trust um
1
Anwendungen anbinden
Interne Anwendungen und Netze über Cloudflare Tunnel verbinden. Der Connector baut nur ausgehende Verbindungen auf, es bleiben keine eingehenden Ports offen und der Ursprung bleibt verborgen.
2
Identität einbinden
Den bestehenden Identitätsanbieter anschließen. Single Sign-On, Mehrfaktor-Authentifizierung und die Prüfung der Geräteposture greifen bei jeder Anmeldung.
3
Richtlinien je Anwendung
Zugriff nach dem Prinzip der minimalen Rechte festlegen, pro Anwendung und Nutzer. Dieselbe Logik gilt für Web, SSH, RDP und interne Datenbanken über alle Ports und Protokolle.
4
Internetverkehr filtern
Das Secure Web Gateway prüft DNS- und HTTP-Verkehr, setzt Richtlinien durch und kontrolliert den ausgehenden Datenverkehr der Belegschaft.
5
Clientless Browserisolierung
Riskante oder externe Zugriffe laufen in einem Remote-Browser ohne Client-Installation. Ideal für nicht verwaltete Geräte, BYOD und externe Dienstleister.
Was uns von klassischem VPN und RDP oder Citrix unterscheidet
Kriterium
Klassisches VPN
RDP / Citrix (VDI)
Cloudflare Zero Trust
Zugriffsmodell
Netzwerkzugang nach Login, breit angelegt
Ganzer Desktop oder veröffentlichte Anwendung
Zugriff pro Anwendung, minimale Rechte
Angriffsfläche
Offene eingehende VPN-Gateways
Exponierte Gateways und Broker
Keine offenen eingehenden Ports, nur ausgehender Tunnel
Laterale Bewegung
Möglich, da Zugriff auf das Netz
Eingeschränkt, Netzwerkexposition bleibt
Ausgeschlossen, kein Netzwerkzugang
Performance
Umleitung ins Rechenzentrum, oft langsam
Latenzabhängig, Streaming der Oberfläche
Verkehr über den nächstgelegenen Edge-Standort, nah am Nutzer
Endgerät
VPN-Client erforderlich
Client oder Portal erforderlich
Client optional, Zugriff auch clientless im Browser
Betrieb und Skalierung
Appliances und Hardware-Lifecycle
Teure Farmen und Lizenzen
Global aus der Cloud, zentral verwaltet
Das Ergebnis: sicherer Zugriff auf Anwendungen, Server und Desktops ohne offene Ports, ohne laterale Bewegung und ohne den Betrieb eigener VPN- oder VDI-Infrastruktur.
Im Fokus
AI Governance mit Cloudflare
Künstliche Intelligenz verändert, wie Teams arbeiten und wie Anwendungen entstehen. Governance heißt, die Nutzung sichtbar zu machen, sie zu steuern, sensible Daten zu schützen und alles nachvollziehbar zu dokumentieren. Cloudflare deckt beide Seiten an einer Stelle ab: die Kontrolle über die KI-Nutzung der Mitarbeitenden und den Schutz der eigenen KI-Anwendungen.
Sichtbarkeit›Kontrolle›Schutz›Nachvollziehbarkeit
Perspektive 1
KI-Nutzung der Mitarbeitenden steuern
Die Herausforderung: Teams nutzen KI-Tools oft ungeprüft. Quellcode, Kundendaten oder Zugangsdaten landen so schnell in fremden Diensten (Shadow AI).
So hilft Cloudflare:
Secure Web Gateway und CASB zeigen, welche KI-Tools im Einsatz sind.
Zugriffsrichtlinien erlauben oder blockieren einzelne Dienste gezielt.
Data Loss Prevention erkennt sensible Inhalte in Prompts und verhindert deren Abfluss.
Granulare Aktionen, etwa das Absenden von Prompts an bestimmte Dienste, lassen sich unterbinden.
Vollständige Protokollierung für Audit und Nachweis.
Perspektive 2
Eigene KI-Anwendungen absichern
Die Herausforderung: Wer eigene Assistenten, Copilots oder Agenten betreibt, braucht Kontrolle über Kosten, Qualität und Sicherheit der Modellaufrufe.
So hilft Cloudflare:
AI Gateway protokolliert Prompts, Antworten, Token und Kosten.
Ausgabenlimits, Rate Limiting, Caching und Fallbacks halten Kosten und Verfügbarkeit im Griff.
AI Security for Apps erkennt Prompt Injection und filtert personenbezogene Daten.
Unsichere Themen und riskante Antworten werden blockiert oder markiert.
Zugriff über Cloudflare Access und identitätsbasierte Richtlinien.
Typische Anwendungsfälle
Transparenz über alle eingesetzten KI-Tools im Unternehmen.
Datenabfluss verhindern, bevor sensible Inhalte in Prompts das Haus verlassen.
Eigene KI-Anwendungen und Agenten absichern gegen Missbrauch und Angriffe.
Kosten kontrollieren und jeden Modellaufruf auditierbar machen.
Compliance unterstützen, etwa für DSGVO und EU AI Act.
Datensouveränität wahren, mit Kontrolle über Speicherort und Verarbeitung.
Ziele und passende Cloudflare-Lösungen
Ziel
Cloudflare-Lösung
Sichtbarkeit über die KI-Nutzung
Cloudflare One mit Secure Web Gateway und CASB
Sensible Daten in Prompts schützen
Data Loss Prevention (DLP)
Zugriff auf KI-Dienste steuern
Cloudflare Access und Zero-Trust-Richtlinien
Eigene Modellaufrufe steuern und protokollieren
AI Gateway mit Logging, Limits, Caching und Fallbacks
KI-Anwendungen gegen Angriffe absichern
AI Security for Apps gegen Prompt Injection, mit PII-Erkennung und Guardrails
Datensouveränität sicherstellen
Data Localisation Suite und Customer Metadata Boundary
Das Ergebnis: Sichtbarkeit, Kontrolle, Schutz und Nachvollziehbarkeit direkt am Edge, mit Datensouveränität nach europäischen Anforderungen.